❌

Normale Ansicht

2026: Das Jahr der Agentic Administration

17. November 2026 um 10:32

Für mich war 2025 das Jahr des Agentic Coding. Seit Ende 2025 vertraue ich guten KI-Modellen so weit, dass ich mir in neun von zehn Fällen weder die geänderten Code-Dateien noch die Diffs ansehe. Ich beschreibe, was ich will, gebe manchmal auch ein paar Hinweise zur Umsetzung; danach teste ich nur, ob das Ergebnis funktioniert.

Bei der Server-Administration ist der agentische Einsatz von KI-Tools heikler als beim Coding. Wenn die KI versehentlich die Datenbank löscht oder die Netzwerkverbindung kappt, kann ich nicht einfach zum vorigen Commit zurückgehen. Deswegen habe ich der KI bisher nur Lese-Rechte auf meine Server gegeben, sie um Rat gefragt, aber alle Änderungen letztlich selbst durchgeführt.

Genau das ändert sich gerade. Angefangen habe ich mit lokalen VMs in meinem Heimnetz, die reine Testaufgaben erfüllen. Immer öfter habe ich Claude Code Root-Zugriff auf solche Instanzen gegeben und per Prompt formuliert, was ich haben will — ganz wie beim Coding.

Das hat derart gut funktioniert, dass ich in den vergangenen Wochen bei Arbeiten an meinen zwei wichtigsten »eigenen« Servern immer mehr Kontrolle an die KI übergeben habe. (Das sind Server, wo meine privaten Web-, Mail- und sonstige Dienste laufen. Wenn etwas schiefgeht, sind ausschließlich meine Daten betroffen.) Und was soll ich sagen? Die KI hat Dinge verbessert, wo ich selbst überfordert gewesen wäre oder mich zuerst stundenlang hätte einlesen müssen.

Für mich ist 2026 das Jahr der Agentic Administration! Ich glaube, dass sich hier ein weiterer Durchbruch abzeichnet, der die IT-Landschaft nachhaltig verändern wird.

Die Spielregeln

Ich führe Claude Code lokal auf meinem Notebook aus. Der Zugang auf die zu administrierenden virtuellen Maschinen oder Rechner erfolgt per SSH mit Key-Authentifizierung.

  • Für meine lokalen VMs, die zumeist nur zu Testzwecken dienen, gibt es Root-Keys.
  • Bei Servern mit eigenen Daten verwende ich einen normalen Account. Damit Claude Code administrative Arbeiten erledigen kann, aktiviere ich für die Dauer einer Session eine sudoers-Zeile mit NOPASSWD.

  • Bei Servern mit fremden Daten gibt es gar keine sudo-Rechte für die KI. Die KI hat nur Lesezugriff, ich führe Änderungen zu 100 % selbst durch.

Grundsätzlich wechsle ich vor der Verwendung von Claude Code zur Administration in ein speziell dafür vorbereitetes Verzeichnis. Dort stehen in CLAUDE.md-Datei die Eckdaten meiner Server sowie Regeln für Claude Code: Standard ist eine rein lesende Analyse; Änderungen nur bei klarer Aufforderung. Vor jeder Aktion, die den Zugang abschneiden oder einen Dienst stoppen kann (Reboot, Netzwerk, Firewall, sshd), muss die KI fragen. Passwortdateien sind zu vermeiden; wo das nicht geht, dürfen sie nicht in den Kontext gelesen werden.

Achtung: In CLAUDE.md oder AGENTS.md formulierte Regeln sind keine fixen Schranken, sondern Bitten. KI-Modelle halten solche Regeln normalerweise ein, aber es gibt dafür keine hundertprozentige Sicherheit! Sie haben sicher schon Berichte im Internet gelesen, dass KI-Tools versehentlich ganze Datenbanken oder Server gelöscht haben. Auch wenn ich viele positive Erfahrungen gemacht habe, bin ich nicht vollkommen leichtsinnig! Natürlich habe ich Backups aller relevanter Daten, Konfigurationen etc. Noch praktischer sind virtuelle Maschinen: Von diesen erstelle ich ein Backup-Image oder einen Snapshot, bevor die KI loslegen darf.

CLAUDE.md legt auch fest, dass jede durchgeführte Änderung mit Motivation/Grund, Befehlen, Tests und einer Undo-Anleitung in Logbuch-Dateien je Server automatisch eingetragen werden müssen. Die folgenden Zeilen zeigen einen Auszug aus so einer Datei:

### Dovecot lazy_expunge
- Why: deleted mail should be recoverable for a while, independent of backup retention.
- What: `/etc/dovecot/conf.d/95-lazy-expunge.conf` (copy `ki-dovecot-lazy-expunge.conf`):
  expunged mails move to the hidden namespace `.EXPUNGED/` stored in
  `~/Maildir.expunged`, `autoexpunge = 90days`. `doveconf -n` clean, `systemctl reload
  dovecot` (no restart).
- Test: a test mail expunged with `doveadm expunge` appeared in `Maildir.expunged` and
  is not in the mailbox list. Only mails expunged after 2026-11-05 are affected.
- Undo: delete the conf file, `systemctl reload dovecot`; `Maildir.expunged` can stay.

Die Aufgaben

Technisch gesehen waren die Dinge, die ich in den letzten Wochen erledigt habe, durchaus nicht ganz trivial: Neuinstallation meines KVM-Hosts, neues SSH-Forwarding zu VMs ohne eigene IPv4-Adresse per nft-Regeln, eine Sicherheitsanalyse des Servers, auf dem diese Website läuft, danach ein Umbau der gesamten Webserver-Konfiguration (siehe die nächste Überschrift).

Für diese und andere Arbeiten habe ich kaum ein Shell-Kommando selbst getippt. Stattdessen habe ich mit Claude Code das vorhandene Setup analysiert, Verbesserungsmöglichkeiten ausgelotet, mich für eine Option entschieden, den Plan dafür als Markdown-Datei gespeichert und dem Agenten schließlich das OK für die schrittweise Implementierung gegeben.

Warum ständig Claude Code? Zuerst einmal, weil ich dafür ein Abo habe. (Pro reicht für meine Zwecke vollkommen aus. Administrative Aufgaben verbrauchen verhältnismäßig wenig Token.) Natürlich können Sie vergleichbare Arbeiten auch mit Codex/OpenAI erledigen, mit anderen kommerziellen CLIs oder mit Pi plus OpenRouter oder Mistral oder einem lokalen Sprachmodell. Kontrolle abgeben, einem KI-Tool Verantwortung übergeben hat aber viel mit Vertrauen zu tun. Claude Code hat sich dieses Vertrauen bei mir erworben, in vielen Experimenten, wo ich mich langsam an das jetzige agentische Level herangetastet habe. Bei jedem Wechsel zu einem anderen Tool gehe ich zuerst zwei Schritte zurück, agiere viel vorsichtiger und defensiver.

Ein konkretes Beispiel: Webserver mit mehreren Benutzern

Mein Webserver hat in der Vergangenheit zwei WordPress-Installationen, eine Nextcloud-Installation sowie einen alten E-Book-Shop parallel mit einem einzigen Nutzer www-data ausgeführt — die Standardkonfiguration unter Ubuntu. Mir war klar, dass eine Sicherheitspanne bei einer der vier Seiten/Dienste auch die anderen drei kompromittieren würde. Auch Claude Code hat bei einer Sicherheitsanalyse sofort darauf hingewiesen.

Nicht auf Anhieb einig waren wir uns bei der Problemlösung: Ich habe gefragt, ob ein Umbau in vier Docker-Container denkbar wäre. Denkbar schon, aber Claude Code befand, dass das angesichts diverser Eigenheiten der lokalen Installation recht kompliziert wäre. Warum nicht Apache auf FPM-Pools (mpm_event) umstellen, jeder Webseite einen eigenen Linux-Nutzer zuweisen und diese in einem eigenen Pool betreiben? Das ginge viel einfacher und stellt dennoch sicher, dass jede Webseite nur ihre eigenen Dateien lesen kann.

Ich hatte das bisher nie so gemacht. Also ließ ich mir das Konzept von Claude Code erklären und einen Migrationsplan erstellen. Claude Code erledigte die Umsetzung in kleinen Schritten, jeweils mit einer Momentaufnahme der HTTP-Statuscodes vorher, einem Skript für den Umschaltvorgang, das bei jeder Abweichung automatisch zurückrollte, und einem Test auf Dateiebene, ob ein Pool wirklich nicht mehr die Konfiguration der anderen lesen kann. Ich musste nur nach jedem Schritt prüfen, ob WordPress, Nextcloud etc. noch so funktionierten wie vorher.

Das in Kooperation durchgeführte neue Setup war in weniger als einer Stunde implementiert — inklusiver neuer Linux-Accounts, chown/chmod-Kommandos, neuen Apache-Konfigurationsdateien, Tests durch die KI und weiteren Tests durch mich. Alles hat auf Anhieb funktioniert.

Fehler passieren trotzdem

Ich habe mir von Claude Code ein neues Backup-Script erstellen lassen (A/B-Modell mit zwei alternierenden Image-Backups einer virtuellen Maschine). Wir haben das Script getestet, im ersten Lauf hat alles funktioniert. Ein paar Tage später habe ich Claude Code gebeten, das ganze Backup-System nochmals zu verifizieren. Dabei stellte sich heraus, dass beim Aufräumen das gerade erstellte Backup wieder gelöscht wurde! Der erste Test hatte den Fall nicht abgedeckt, weil damals erst ein Archiv existierte. Vielleicht noch überraschender: Claude Code ist ein echter Programmierfehler unterlaufen! Das KI-Tool hat den Fehler korrigiert (es war eine Kleinigkeit), wir haben das System nochmals und jetzt gründlicher getestet. Der Fall beweist: Blindes Vertrauen ist nicht angebracht, nicht einmal bei scheinbar simplen Scripts!

In einem anderen Fall hat Claude Code vorgeschlagen, eine Kernel-Option in der GRUB-Konfiguration zu ändern. Ich habe zugestimmt. Die KI hat daraufhin sofort und ungefragt einen Reboot ausgelöst, um die Änderung auch zu aktivieren. Zum Glück hat alles funktioniert, aber den Reboot hatte ich nicht explizit beauftragt. Ich habe CLAUDE.md dann um eine Regel ergänzt, dass ich vor einem Reboot immer gefragt werden möchte.

Ein drittes Beispiel: Die KI hielt Ubuntu Pro für nicht aktiv, obwohl das Gegenteil der Fall war. Es wäre für Claude Code ganz einfach gewesen, das zu verifizieren. Stattdessen hat das Tool ungeprüft eine falsche Aussage postuliert.

Persönliche Einschätzung

Aus meiner sicher persönlichen Sicht haben KI-Werkzeuge bei administrativen Aufgaben in den letzten 12 Monaten einen riesigen Sprung nach vorne gemacht. Sie arbeiten schnell, sehen Dinge, die ich übersehen würde, und verfügen dank eines umfassenden Trainings über ein breiteren Wissenshorizont als ich selbst. (Ich schreibe das durchaus mit einer gewissen Frustration, aber es hilft nichts: Man muss den Tatsachen ins Auge sehen, auch mit mehr als 30 Jahren Linux-Erfahrung.)

Wie beim Coding gilt: Je mehr eigene Erfahrung Sie selbst mitbringen, desto sicherer werden Sie KI-Tools bedienen, desto eher werden Sie bemerken, dass etwas schief geht. Die KI ersetzt also eigenes Wissen nicht, sondern ergänzt dieses.

Ich empfinde bei agentischer Administration (noch) nicht dieselbe Sicherheit wie bei Coding-Aufgaben. Deswegen gibt es für mich rote Linien, die ich nicht überschreite; bei produktiven Servern mit fremden Daten lasse ich mich nur beraten und übernehme die Ausführung selbst. Aber vermutlich ist es nur eine Frage der Zeit, bis sich auch diese rote Linie verschieben wird.

Quellen/Links

Zugriff von KI-Agenten auf Server, Erfahrungsberichte anderer Admins/Blogger:

Umfragen und Negativ-Beispiele:

Mit Claude Code eine Linux-Prüfung korrigieren

08. Oktober 2026 um 13:06

Coding mit KI-Unterstützung ist mittlerweile für die meisten Entwickler gelebte Praxis. Weniger bekannt ist, dass CLIs wie Claude Code auch abseits der Programmierung ein großartiges Werkzeug sind: Mit CLIs können Sie per SSH Linux-Installationen administrieren, Backups überprüfen, Docker-Setups einrichten oder Mail-Server-Konfigurationen analysieren.

Darüber hinaus setze ich Claude Code seit einigen Monaten für die Korrektur meiner Linux-Prüfungen ein. In diesem Beitrag erkläre ich, wie das funktioniert und warum das für mich eines der überzeugendsten Beispiele für »agentische KI« abseits des Codings ist.

Ich konzentriere mich in diesem Artikel auf Claude Code und habe das Setup auch nur mit dieser CLI getestet. Aber prinzipiell sollte das Setup ebenso gut mit Codex, Vibe CLI, Pi oder jedem anderen KI-Tool funktionieren, das im Terminal läuft und mit einem ausreichend leistungsstarken Sprachmodell verbunden ist.

Linux-Administration mit Claude Code

Die größte Hürde bei der Systemadministration besteht darin, wie Claude Code root-Rechte erlangt. Der naheliegende Weg, die interaktive Eingabe des Passworts für sudo während einer Session, ist leider nicht vorgesehen. Es gibt mehrere Wege, diese Hürde zu umgehen:

  • SSH-Key: Sie führen Claude Code auf Ihrem Arbeitsrechner oder Notebook aus. Über einen SSH-Key kann sich Claude Code beim zu administrierenden System ohne Passwort als root anmelden und dort arbeiten. Für die Prüfungskorrektur habe ich mich für diese Variante entschieden.
  • sudo ohne Passwort: Sie installieren Claude Code auf dem Zielsystem und führen das Programm in einem gewöhnlichen Account aus. Dank einer Regel in /etc/sudoers.d/ kann Claude Code ohne interaktive Passwortangabe root-Rechte erlangen (z.B. ALL=(ALL:ALL) NOPASSWD: ALL). Dieser sudo-Zugang kann uneingeschränkt sein oder auf ausgewählte Kommandos limitiert werden.

  • Claude Code als root: Sie installieren Claude Code am Zielsystem und führen es dort direkt mit root-Rechten aus. Das widerspricht aber dem Grundprinzip, möglichst nie größere, interaktive Programme mit root-Rechten auszuführen.

Sicherheitstechnisch sind alle drei Varianten in etwa gleich schlecht. Die letzte Variante ist vermutlich die schlimmste. Für Test-VMs und Entwicklungsumgebungen sind die skizzierten Wege akzeptabel. Für echte (produktive) Server ist Variante 2 der am ehesten taugliche Kompromiss.

Mindestens ebenso wichtig ist der Arbeitsmodus. Seit Sommer 2026 gilt der Auto-Modus als Defaultmodus von Claude Code. Dabei entscheidet ein zweites Sprachmodell (der Classifier), welche Kommandos ohne Rückfrage ausgeführt werden dürfen. Beim Programmieren funktioniert das ausgezeichnet.

Für die Administration von Servern ist dieser Modus aber gefährlich. Der Classifier sieht nämlich nie die Ausgabe von Kommandos wie lsblk oder pvs. Er kann deshalb nicht überprüfen, ob /dev/vdb wirklich das neue, leere Disk-Image ist oder ob sich dort schon aktiv genutzte Partitionen befinden. Paradoxerweise gilt: Je präziser Sie Ihren Auftrag formulieren, desto weniger wird nachgefragt. Wenn Sie sich bei /dev/vdb1 vertippt haben: Pech gehabt!

Wenn Claude Code beim Coding falsch »denkt« und Sie per Git zurück zum vorherigen Stand Ihres Projekts gehen müssen, ist das ärgerlich. Sollte Claude Code hingegen versehentlich die falsche SSD Ihres Servers neu partitionieren, ist das ein Fehler, der nicht mehr gutzumachen ist. (Nun gut, Sie haben natürlich ein Backup! Aber der Arbeitstag ist vermutlich trotzdem verloren.)

Für administrative Arbeiten empfehle ich deswegen den manuellen Modus, in dem jede Dateiänderung und jedes Shell-Kommando bestätigt werden muss. Am besten richten Sie für Ihre Admin-Aufgaben ein eigenes Projektverzeichnis ein und verankern den Modus dort dauerhaft in .claude/settings.json, damit Sie die Aktivierung nicht vergessen können:

{
  "permissions": {
    "defaultMode": "manual"
  }
}

Der manuelle Modus ist mit vielen Rückfragen verbunden. Mit der Antwort Yes, and don’t ask again speichert Claude Code eine Freigaberegel in .claude/settings.local.json. Ein regelmäßiger Blick in diese Datei lohnt sich: Zu großzügig geratene Regeln bleiben sonst dauerhaft aktiv, umgekehrt lassen sich oft mehrere Regeln zu einer zusammenfassen (z.B. Bash(sudo du *)). Die goldene Mitte sind Setups, in denen Sie den manuellen Modus mit Allow-Regeln für harmlose Kommandos kombinieren.

Nie auf Produktivsystemen! In meiner Admin-Praxis bin ich begeisterter Claude-Code-Anwender. Aber meine rote Linie sind Produktivsysteme. Mir ist klar, dass die Wissensbasis von Claude Code breiter und tiefer ist als die jedes Linux-Admins, und ich lasse mich auch gerne beraten. Aber so wie sich ein junger Mitarbeiter erst Vertrauen erarbeiten muss, bevor er kritische Aufgaben selbstständig erledigen darf, so geht es mir auch mit Claude Code. Was das Coding angeht, habe ich dieses Vertrauen. Was die Linux-Administration betrifft: noch nicht im gleichen Ausmaß.

Meine Linux-Lehrveranstaltung

Ich unterrichte an der Fachhochschule JOANNEUM in Kapfenberg seit über einem Jahrzehnt Linux-Administration. Das ist eine sehr grundlagenorientierte Lehrveranstaltung: Benutzerverwaltung, Zugriffsrechte samt setuid und setgid, Administration des Dateisystems samt LVM, Netzwerk-Basics, Paketverwaltung, systemd, Logging, elementare Tools (find, tar etc.).

Sowohl während der Übungen als auch zur Prüfung erhalten alle Studentinnen und Studenten Zugang zu virtuellen Maschinen. Die Prüfung besteht darin, Admin-Aufgaben auszuführen. Beurteilt wird danach der Zustand der virtuellen Maschinen. Die Prüfung ist damit viel praxisnäher als ein Multiple-Choice-Test. Drei Beispiele für typische Aufgaben:

  • Richte auf /dev/vdb ein Physical Volume mit xxx MiB ein, füge es der Volume Group für das Root-Dateisystem hinzu und vergrößere dann das Logical Volume und das Dateisystem für /.
  • Richte die Benutzer Jack, Joe und Averall ein. Deren Accounts sollen nach 90 Tagen ablaufen. Sie haben Zugriff auf ein gemeinsames Verzeichnis /data/some-task. Jeder der drei soll dort neu erzeugte Dateien der beiden anderen lesen, bearbeiten, aber nicht löschen können. Richte das Verzeichnis entsprechend ein.
  • Sichere den SSH-Server mit Fail2ban ab.

Diese Prüfungs- bzw. Übungsaufgaben klingen beinahe wie Prompts! Bevor ich Claude Code mit der Korrektur der Prüfungen beauftragt habe, habe ich deswegen die Probe aufs Exempel gemacht: Ich habe eine zusätzliche virtuelle Maschine eingerichtet, Claude Code per SSH-Key Root-Zugang gegeben und ihm eine Prüfung übergeben, samt der Aufforderung, alle Aufgaben zu erledigen und die genaue Vorgehensweise in einer Datei zu protokollieren.

Weniger als zehn Minuten später war Claude Code fertig. Ich habe das Ergebnis kontrolliert: Alle Punkte! Die Studierenden haben 90 Minuten Zeit. Die volle Punkteanzahl erreicht praktisch niemand, nicht weil meine Prüfung so schwierig wäre (ist sie wirklich nicht!), sondern weil auch guten Admins Schlampigkeitsfehler unterlaufen, speziell unter (Prüfungs-)Stress.

Prüfungskorrektur bisher

Zur Korrektur musste ich bisher via SSH in jede virtuelle Maschine »hineinsehen« und den Zustand des Dateisystems, der Netzwerkkonfiguration, von installierten Paketen und Dateien analysieren. Ich habe dazu ein selbst geschriebenes Script verwendet, das per SSH für jede VM Kommandos wie cat /etc/fstab, lsblk, pvs, getfacl usw. ausführte und die Ergebnisse in einer Textdatei sammelte. Diese Textdatei (plus bei Unklarheiten ein direkter Login samt ein paar manuellen Kontrollen) war dann die Grundlage für meine Beurteilung.

Das hat funktioniert, war aber mühsam. Für Details musste ich trotzdem oft in die VM hinein. Und weil sich die Aufgaben von Prüfung zu Prüfung ändern, musste ich auch das Script jedes Mal anpassen. Damit nicht genug: Ich musste in einer Tabelle dokumentieren, welche Teilaufgaben erledigt wurden und welche Fehler dabei passiert sind, mir überlegen, wie viele Teilpunkte eine unvollständige Aufgabe wert ist, und schließlich die wichtigsten Dateien aus den virtuellen Maschinen archivieren, sodass ich meine Beurteilung zur Not später nachvollziehen und begründen kann. Jeder Schritt für sich ist einfach, aber in Summe kostete die Beurteilung jeder Prüfung eine Menge Zeit.

Prüfungskorrektur mit Claude Code

Mittlerweile sieht sich Claude Code die virtuellen Maschinen selbst an. Dazu habe ich ein Projektverzeichnis mit Unterverzeichnissen für die Prüfungsangaben (exams/), meine Unterrichtsunterlagen (teaching/) und die Protokolle der von Claude Code ausgeführten Kommandos (reports/) eingerichtet. Die Datei CLAUDE.md enthält ganz genaue Anweisungen, wie Claude Code die virtuellen Maschinen nach einer Prüfung analysieren soll. Die Idee sieht so ähnlich wie der folgende, stark gekürzte Prompt aus:

Exam evaluation

* You have root access to the VMs fh01.example.com to fh20.example.com.
* Each VM is the result of an exam according to exam-2026-06.md.
  You are to evaluate the exam.
* Prepare an ODS table with columns for each VM and rows for each
  task / subtask.
* For each VM evaluate the exam. First, make a backup of
  /root/.bash_history (backup file name: bash_history_<date_time>).
* Other than that, do not change anything! Only read/access/evaluate.
  Do not create or modify files, do not run configuration commands,
  do not fix errors. The VM should stay as much as possible in the
  state the student left it when finishing the exam.
* Insert the achieved points and comments on wrong or missing details
  into the ODS table.
* Make a backup of /etc, /root and /home/student, download it to the
  local machine and save it as archive-fh<nn>.tar.gz.

Damit die Punkteaufteilung für alle Teilnehmer konsistent ist, lasse ich Claude Code vorweg zu jeder Prüfung ein Bewertungsschema erstellen. Dieses kontrolliere ich und passe es fallweise an: Auch wenn eine Frage in fünf Aufzählungspunkten formuliert ist, sind die Punkte oft unterschiedlich zu gewichten, je nach Schwierigkeit und Zeitaufwand.

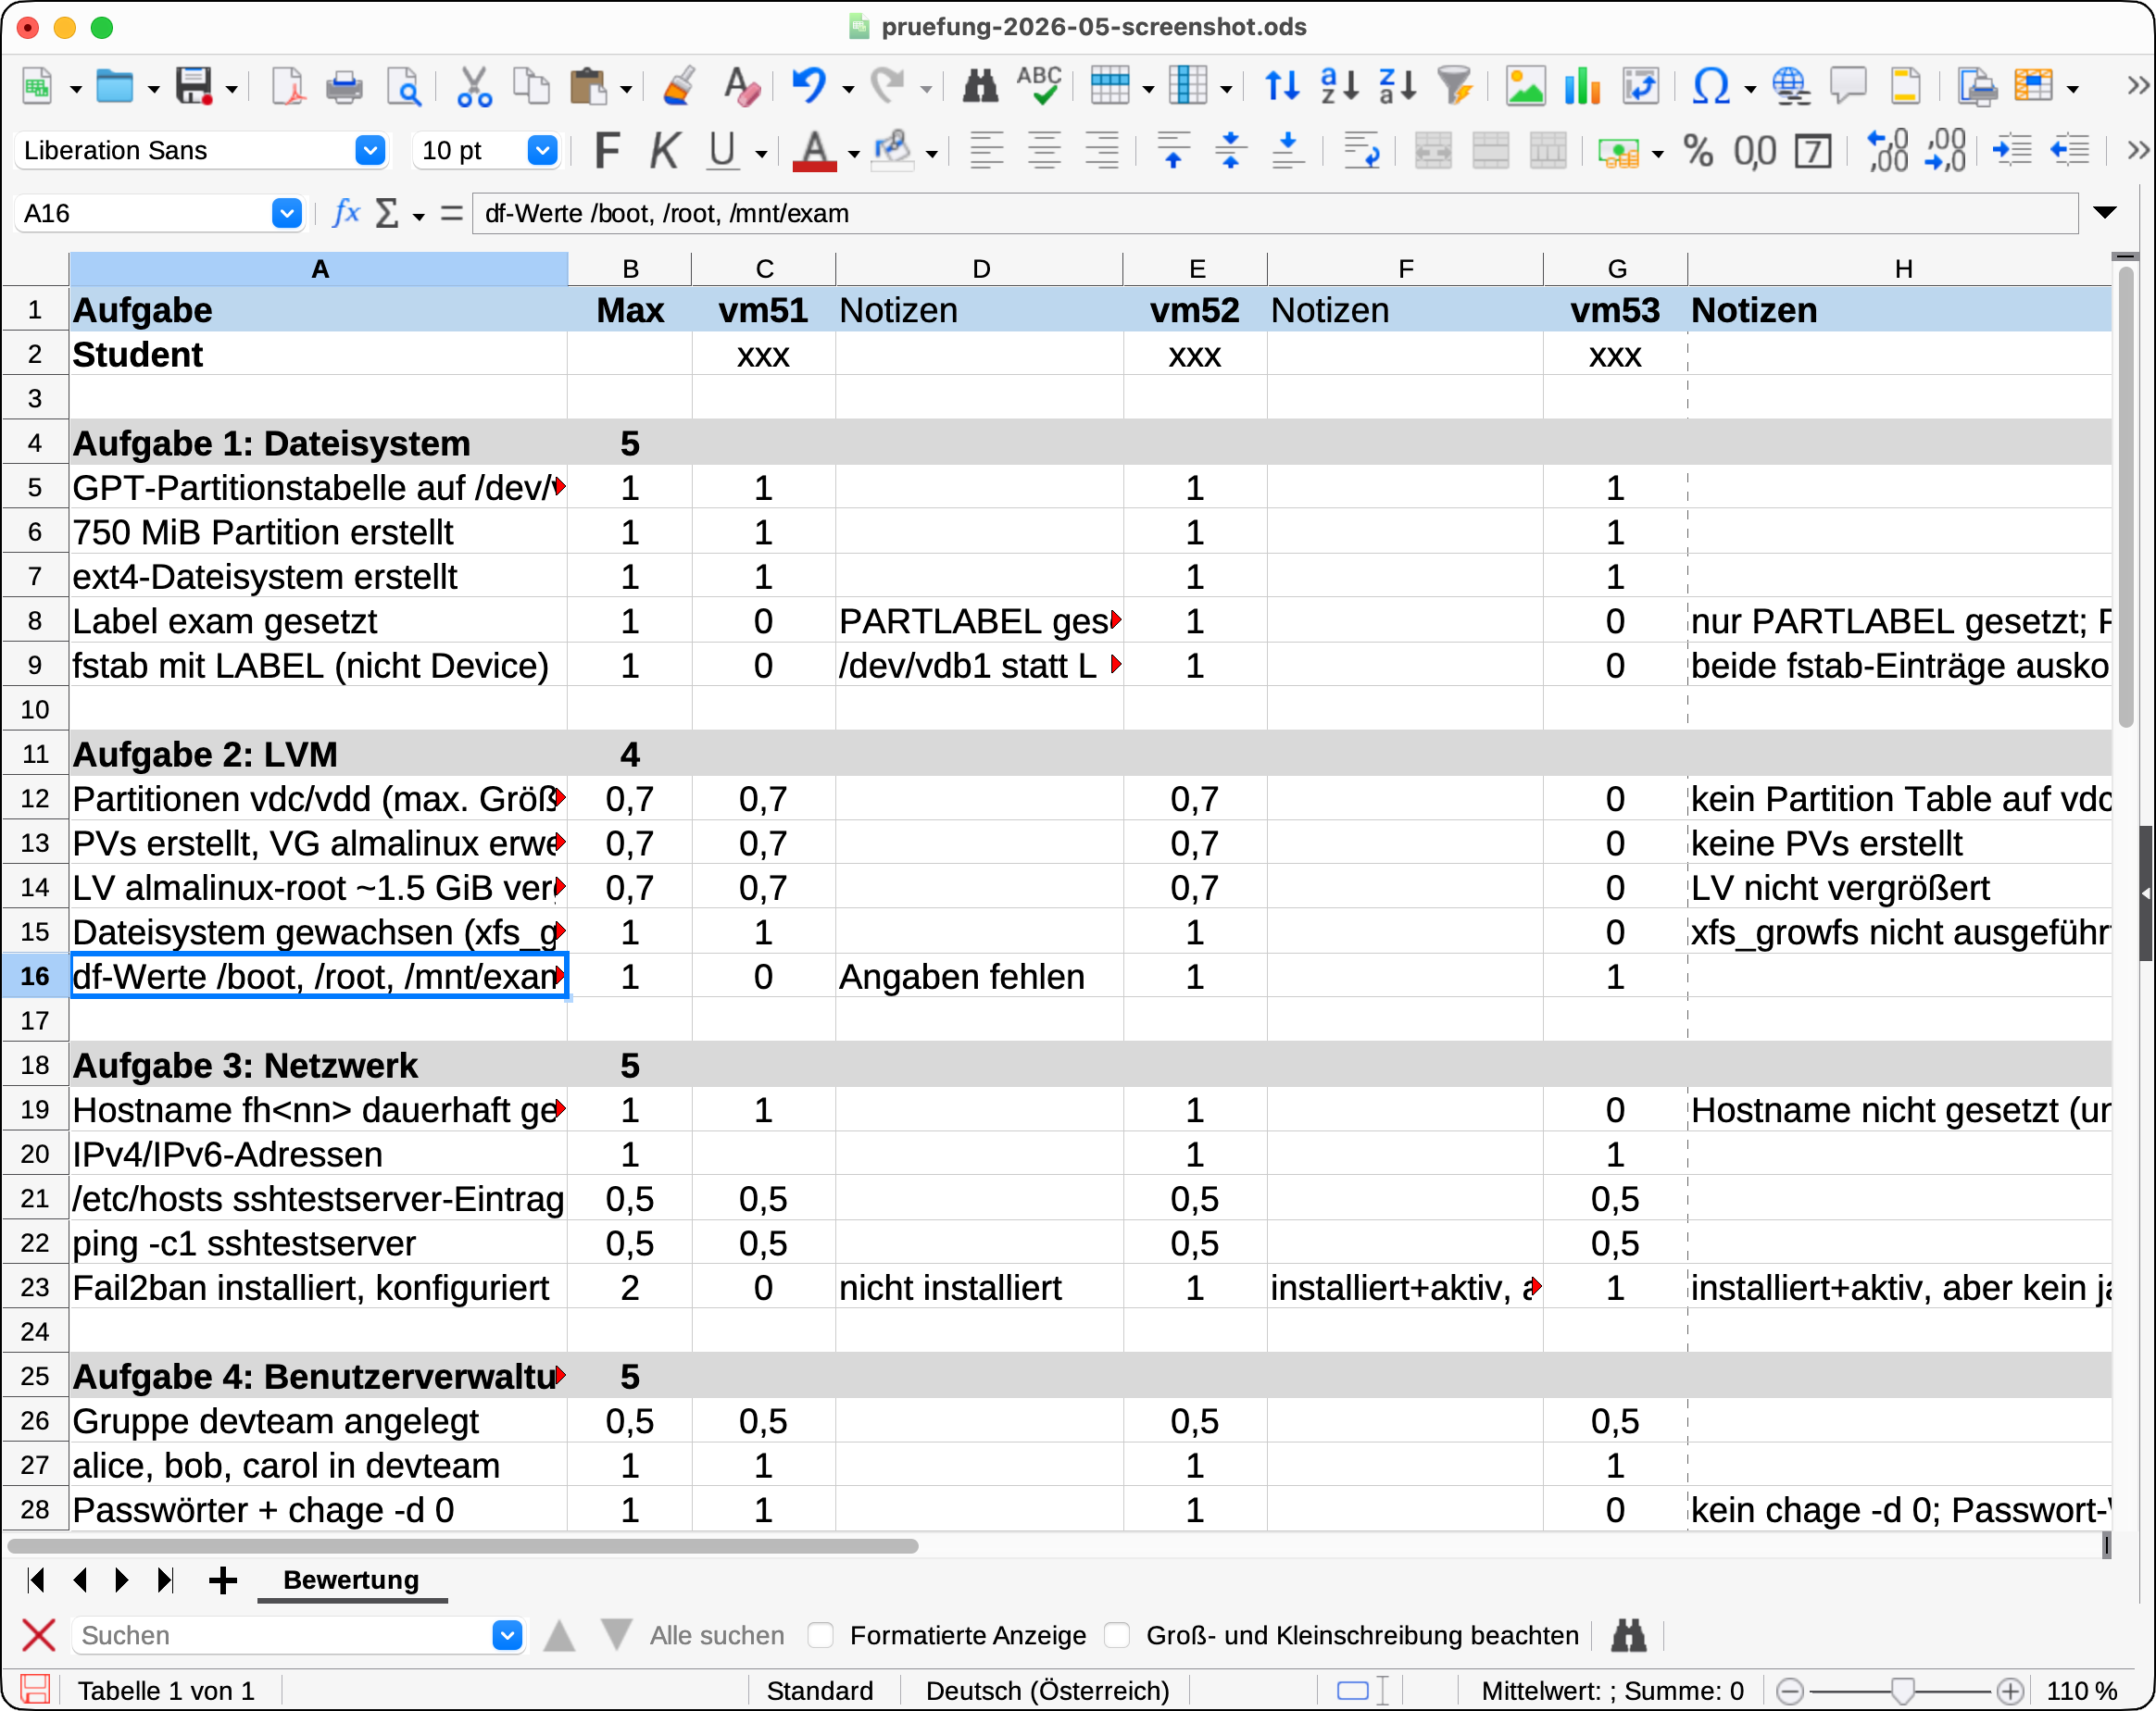
Ein großartiger Aspekt des Setups besteht darin, dass Claude Code die VMs nicht nur auswertet, sondern die Ergebnisse gleich in eine LibreOffice-Tabelle einträgt: Pro Prüfung/VM gibt es eine Spalte mit den Punkten und eine mit Kommentaren zu Fehlern oder fehlenden Details. Wenn ich mit einer Bewertung nicht einverstanden bin, ändere ich einfach die Punkte, die Summe wird automatisch neu berechnet. Um die ODS-Datei zu erzeugen, hat Claude Code ein kleines Python-Script geschrieben (mit dem Modul odfpy, installiert mit uv in einem lokalen Virtual Environment).

Der Screenshot zeigt eine LibreOffice-Calc-Tabelle mit den Prüfungsergebnissen. In der ersten Spalte stehen die Teilaufgaben, gruppiert nach Aufgaben wie „Aufgabe 1: Dateisystem“ oder „Aufgabe 2: LVM“, daneben die maximal erreichbaren Punkte. Für jede virtuelle Maschine (vm51, vm52, vm53) gibt es eine Spalte mit den erreichten Punkten und eine Spalte mit Notizen, z.B. „nicht installiert“ oder „xfs_growfs nicht ausgeführt“.
Die von Claude Code erzeugte Tabelle mit den Prüfungsergebnissen

Beim ersten Durchlauf habe ich die Ergebnisse von Claude Code mit einer älteren Prüfung verglichen, die ich zuvor manuell korrigiert hatte. Überwiegend kamen wir zu den gleichen Resultaten, aber nicht immer. Beispielsweise hat Claude Code nur die benutzerspezifische Crontab-Datei angesehen, nicht aber die systemweite (/etc/crontab). Dort befand sich die in der Prüfung geforderte Konfiguration. Claude Code hätte hier also fälschlich einen Punkt abgezogen. Solche Erkenntnisse lasse ich Claude Code in einer Anleitungsdatei festhalten, die in CLAUDE.md verankert ist. Claude Code hat dort einen Abschnitt Known gotchas angelegt, der mit jeder Prüfung ein wenig wächst.

Die Erstellung des ganzen Setups hat ca. vier Arbeitsstunden beansprucht, in etwa so lange, wie ich bisher für die manuelle Korrektur einer Prüfung gebraucht habe. Bei der ersten »echten« Korrektur hat Claude Code für sieben Teilnehmer ca. eine halbe Stunde gebraucht, geht also keineswegs blitzschnell vor. Laut /status hat die Korrektur ca. ein Drittel des Tagesbudgets meines Pro-Abos verbraucht.

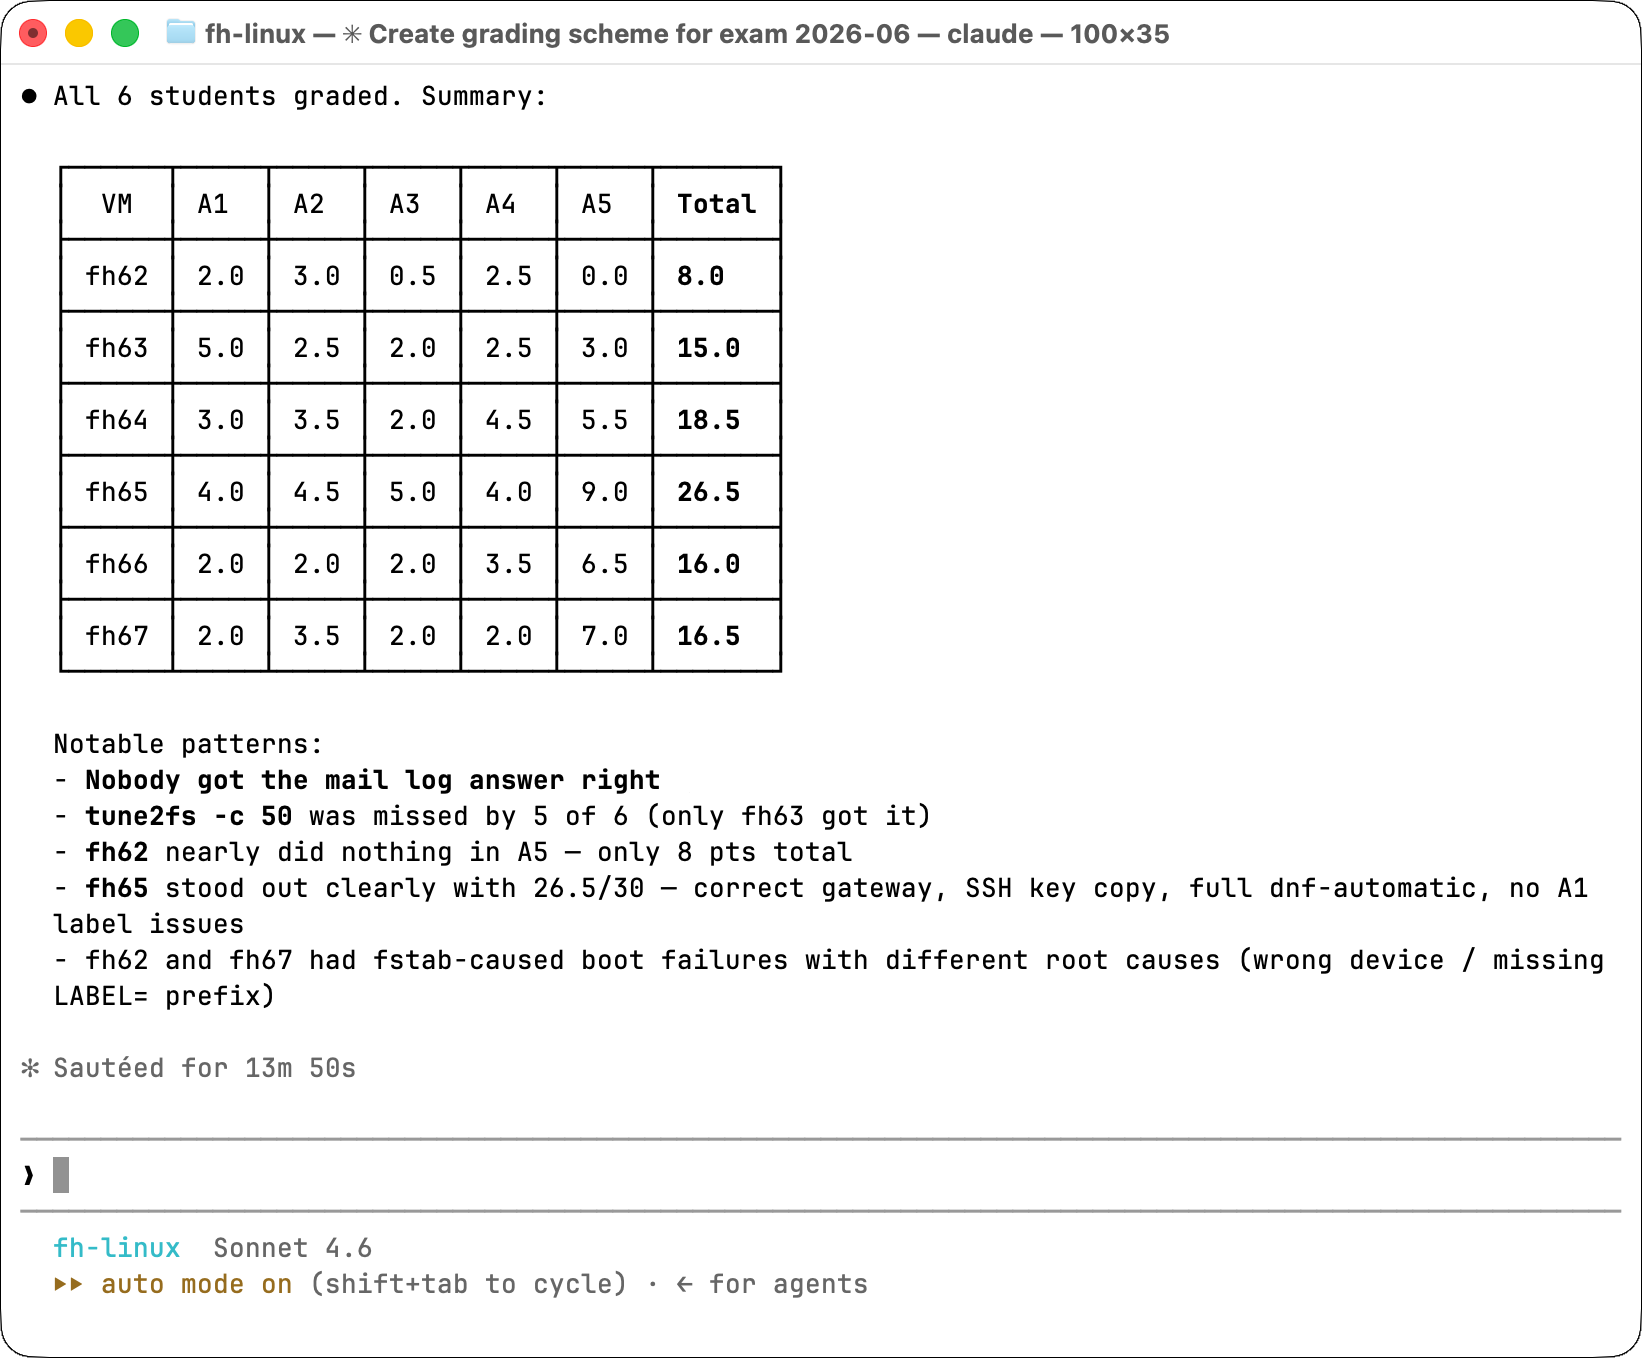
Der Screenshot zeigt ein Terminal mit Claude Code nach Abschluss der Korrektur („All 6 students graded“). Eine Tabelle listet für die VMs fh62 bis fh67 die Punkte der Aufgaben A1 bis A5 und die Gesamtpunkte zwischen 8 und 26,5. Darunter fasst Claude Code auffällige Muster zusammen, z.B. dass fast niemand `tune2fs -c 50` ausgeführt hat und zwei VMs wegen fehlerhafter fstab-Einträge nicht booten konnten.
Claude Code fasst die Ergebnisse von sechs Prüfungen übersichtlich zusammen. (Es handelt sich um eine andere Prüfung als beim ersten Screenshot. Die siebte Prüfung wurde vorweg einzeln korrigiert und scheint in der Zusammenfassung nicht auf.)

Fazit

Ganz ohne Handarbeit geht es nicht. Bei manchen VMs mit einer kaputten /etc/fstab-Datei muss ich diese zuerst reparieren, bevor die VM überhaupt bootet. Natürlich werfe ich nach der KI-Korrektur weiterhin einen Blick in jede virtuelle Maschine. Da und dort finde ich noch einen Punkt, wo mir Claude Code zu streng erscheint. (Ich handle eher nach der Richtlinie »Im Zweifel für den Angeklagten«.) Und in die endgültige Note fließen neben der Prüfung noch weitere Teilleistungen während des Semesters ein.

Was mir an diesem Setup so gut gefällt: Es nimmt mir den ungemein mühsamen Teil der Korrektur ab, das manuelle Auswerten jeder einzelnen VM. Das war in der Vergangenheit ebenso öd wie zeitaufwendig. Per KI-Hilfe verkleinert sich der Gesamtaufwand für die Korrektur etwa auf die Hälfte. Insbesondere muss ich nicht mehr für jede Prüfung ein neues Script zur Datensammlung schreiben: Claude Code liest die Prüfungsangabe und weiß selbst, wo es nachsehen muss.

Für mich ist das eines der besten Beispiele dafür, was »agentische KI« abseits des Codings in der Praxis bedeutet: Der Agent loggt sich selbstständig in beliebig viele VMs ein, führt dort Dutzende Kommandos aus, interpretiert die Ergebnisse im Kontext der Aufgabenstellung, vergibt Punkte, begründet Abzüge und schreibt alles in eine Tabelle. Ich kann Zusatzregeln angeben, dass mir z.B. die exakte Größe von Dateisystemen egal ist (alles im Bereich +/- 10 Prozent ist OK).

Ein angenehmer Nebenaspekt: Datenschutzprobleme gibt es keine. Claude Code erhält zu keinem Zeitpunkt die Namen meiner Studentinnen und Studenten. Der Agent sieht nur Linux-VMs mit Hostnamen wie fh<nn>.example.com. Die Zuordnung der VM-Nummern zu den Prüfungsteilnehmern erfolgt manuell durch mich.

Ist es für mich und meine StudentInnen nicht frustrierend, dass die KI auch bei der Linux-Administration besser ist als wir? Es ist wie beim Programmieren: Wir müssen uns mit neuen Realitäten arrangieren. Ich gebe zu, dass ich Claude Code und vergleichbare Tools noch nie auf produktiven Servern eingesetzt habe. So groß ist mein Vertrauen (noch) nicht. Für Testumgebungen, virtuelle Maschinen usw. ist es aber definitiv gut genug, auch zur Analyse »echter« Systeme. Sicher ist: So wie bei der Programmierung wird die KI auch in der Systemadministration viel verändern.

Bleibt die Frage nach dem richtigen Unterricht bzw. den richtigen Themen: Ist es noch zeitgemäß, tar-Optionen und LVM-Kommandos zu unterrichten? Ich habe mich immer gegen das Auswendiglernen gewehrt und erlaube meinen Studierenden, einen »Schwindelzettel« zur Prüfung mitzunehmen. Wichtiger als Detailwissen ist das Verständnis der Grundlagen. Was ist ein Dateisystem überhaupt? Warum gibt es unterschiedliche Dateisysteme? Was bringt LVM? Was ist der Preis? Wie kann ich LVM mit RAID kombinieren? Warum ist das sinnvoll?

Ich bin der Überzeugung, dass diese Grundlagen wichtig bleiben. KI-Tools werden uns (Systemadmins) manche öde Arbeit abnehmen. Aber so wie gute Programmierer mit KI bessere Ergebnisse erzielen als schlechte Programmierer, so werden gute Admins die KI sinnvoll anwenden, während schlechten Admins mehr Fehler unterlaufen. Die KI tut, was man ihr sagt, aber sie stellt den Auftrag selten in Frage. Wenn schon die Grundannahme falsch war, wird auch das KI-produzierte Ergebnis nicht aufregend ausfallen.

Zuletzt möchte ich noch auf zwei Videos von Florian Dalwigk verweisen. Er unterrichtet Ethical Hacking und hat mit Claude beim Pentesting/Hacking ähnliche Erfahrungen gemacht wie ich im Linux-Unterricht. Unsere Schlussfolgerungen sind vielleicht nicht ganz deckungsgleich, aber Sie werden viele Ähnlichkeiten erkennen …

Quellen/Links

❌