 Anmelden

PHP2Shell: Kritische Sicherheitslücken in PHP geschlossen
Das PHP-Projekt hat heute zwei extrem gefährliche Lücken in der weitverbreiteten Skriptsprache geschlossen. Bitte ernst nehmen und zeitnah aktualisieren!

Das PHP-Projekt hat heute zwei extrem gefährliche Lücken in der weitverbreiteten Skriptsprache geschlossen. Bitte ernst nehmen und zeitnah aktualisieren!
Linus Torvalds’ erste mit Claude Code erstellten Kernel-Patches führen zu engagierten Diskussionen und viel Kritik an der von der Kernel-Entwicklung eingeschlagenen Richtung.
Am 21. Oktober 2026 wurden zwei kritische Sicherheitslücken im Kern der Programmiersprache PHP veröffentlich.

Canonical hat Multipass 1.17 veröffentlicht. Der VM-Manager unterstützt nun Debian- und Fedora-Cloud-Images direkt neben Ubuntu.
Laut einer Umfrage von Washington Post, ABC News und Ipsos lehnt eine deutliche Mehrheit der Amerikaner den Bau neuer Rechenzentren in den Vereinigten Staaten ab, glaubt, dass künstliche…
Statt Podcast, gibt es heute eine Menge Tipps für den Schutz der Privatsphäre, zusammengestellt von Threema.

Wir sind dann mal weg. Aber nur kurz. Zwei Lücken in PHP halten uns hier auf Betriebstemperatur.
Das Team hinter der auf Debian Sid basierenden Rolling-Release-Distribution siduction hat mit siduction 2026.1.0 eine neue Veröffentlichung freigegeben.
 Wie bringt man Open Source in die Verwaltung? In unserem Newsletter Chefs von Devs erklärt es uns Dirk Gernhardt, Open-Source-Beauftragter der Stadt München. (Souveränität, Open Source)

Nach einem Test in einer virtuellen Maschine habe ich den Release Candidate von openSUSE Leap 16.1 auf einem Laptop installiert. Hier mein Bericht.

Wer das neue Waffel-Menü zu umständlich und zeitraubend findet, bekommt mit dem Classic-Menu das Beste aus beiden Welten.

Die Nachfrage nach openDesk, der offenen, datenschutzfreundlichen Office- und Kollaborations-Suite aus Deutschland, erweckt derzeit reges Interesse.
Microsoft erweitert seine Sicherheitsplattform Defender for Endpoint auf Linux-Desktops. Die Funktion ist ab sofort als öffentliche Vorschau verfügbar und richtet sich an Unternehmen, die Linux-Arbeitsplätze zentral überwachen und gegen Bedrohungen absichern wollen. Für private Linux-Nutzer ist das Angebot nicht gedacht, denn es handelt sich nicht um die bekannte Consumer-Version von Microsoft Defender, sondern um eine […]
Der Beitrag Microsoft Defender kommt offiziell auf den Linux Desktop erschien zuerst auf fosstopia.
Linus Torvalds hat Linux 7.3 Verfügbarkeit allgemein angekündigt. Die neue Kernel-Version bringt zahlreiche Verbesserungen für Dateisysteme, Netzwerke und Sicherheitsmechanismen sowie Unterstützung für zusätzliche Hardware. Zu den auffälligen Neuerungen zählen ein neues Sandbox-Verfahren, erweiterte Rust-Unterstützung für PowerPC und Verbesserungen bei der Ausführung von Android- und virtuellen Umgebungen. Eine wichtige Änderung ist ein neuer Mechanismus zur Isolation […]
Der Beitrag Linux 7.3 ist erschienen: Neuerungen bei Sicherheit, Dateisystemen und Hardware erschien zuerst auf fosstopia.
Eine Untersuchung des spanischen Forschungsinstituts Imdea Networks zeigt, dass mehrere bekannte KI-Chatbots Informationen aus Nutzergesprächen an externe Tracking- und Analysedienste übermitteln. Von neun untersuchten Webversionen waren sechs betroffen. Zu den Anbietern gehörten ChatGPT, Claude und Gemini. Die Weitergabe umfasste unter anderem Chat-Titel, Links zu Unterhaltungen und eingegebene Fragen. In einzelnen Fällen gelangten auch Screenshots an […]
Der Beitrag Studie warnt: KI-Chatbots geben Gesprächsinhalte an Werbedienste weiter erschien zuerst auf fosstopia.
Wer meinen bisherigen Anleitungen zum Thema Nextcloud gefolgt ist und das System exakt danach aufgebaut hat, wird feststellen, dass nach dem Upgrade auf Nextcloud 35 eine neue Warnmeldung in den Sicherheits- & Einrichtungswarnungen erscheint:

Diese gilt es nun zu beseitigen. Konkret handelt es sich um einen Hinweis zur Größe der Logdatei von InnoDB. Dieser Wert sollte nach dem Upgrade auf Nextcloud 35 auf mindestens 256 MB angehoben werden.

Hierzu muss der Parameter in die Konfigurationsdatei von MariaDB eingetragen werden.
Das einzufügende Snippet lautet:
# my.cnf
[mysqld]
innodb_log_file_size = 256M
Dazu öffnet man die /etc/mysql/my.cnf:
sudo nano /etc/mysql/my.cnf
und fügt das Snippet dem Block [mysqld] mitsamt Parameter ganz am Ende der Datei ein:
GNU nano 8.4                                                          my.cnf
# The MariaDB configuration file
#
# The MariaDB/MySQL tools read configuration files in the following order:
# 0. "/etc/mysql/my.cnf" symlinks to this file, reason why all the rest is read.
# 1. "/etc/mysql/mariadb.cnf" (this file) to set global defaults,
# 2. "/etc/mysql/conf.d/*.cnf" to set global options.
# 3. "/etc/mysql/mariadb.conf.d/*.cnf" to set MariaDB-only options.
# 4. "~/.my.cnf" to set user-specific options.
#
# If the same option is defined multiple times, the last one will apply.
#
# One can use all long options that the program supports.
# Run program with --help to get a list of available options and with
# --print-defaults to see which it would actually understand and use.
#
# If you are new to MariaDB, check out https://mariadb.com/kb/en/basic-mariadb-articles/

#
# This group is read both by the client and the server
# use it for options that affect everything
#
[client-server]
# Port or socket location where to connect
# port = 3306
socket = /run/mysqld/mysqld.sock

# Import all .cnf files from configuration directory
!includedir /etc/mysql/conf.d/
!includedir /etc/mysql/mariadb.conf.d/

# my.cnf
[mysqld]
innodb_log_file_size = 256M
Im Nachgang startet man den Datenbank-Server neu:
sudo systemctl restart mariadb
Sobald der Dienst wieder läuft, verschwindet die Warnmeldung aus der Nextcloud-Übersicht.
Der Beitrag Upgrade auf Nextcloud 35 erschien zuerst auf intux.de.
Der „leichtgewichtige VM-Manager“ von Canonical fährt mit einem knackigen Befehl ein komplettes Ubuntu hoch. Die neue Version kann das endlich auch mit Debian und Fedora.
Der „leichtgewichtige VM-Manager“ von Canonical fährt mit einem knackigen Befehl ein komplettes Ubuntu hoch. Die neue Version kann das endlich auch mit Debian und Fedora.
Mozilla hat mit Firefox 158.0.1 ein Korrektur- und Sicherheits-Update veröffentlicht. Dieser Artikel beschreibt die Änderungen des neuesten Updates.
Download Mozilla Firefox 158.0.1
Mit dem Update auf Firefox 158.0.1 behebt Mozilla mehrere Sicherheitslücken. Zwei davon stuft Mozilla als hohes Risiko ein.
Außerdem reagiert Mozilla auf die Kompromittierung privater Schlüssel von acht Zwischenzertifikaten der Zertifizierungsstelle eMudhra. Mozilla hatte die betroffenen Zertifikate bereits am 17. Oktober über seine zentrale Zertifikatssperrliste OneCRL gesperrt. Innerhalb von weniger als drei Stunden nach Eingang der Meldung war die Verteilung für Firefox-Nutzer mit Standardeinstellungen abgeschlossen. Dafür war weder ein Firefox-Update noch ein Neustart des Browsers notwendig. Firefox 158.0.1 enthält die aktualisierte Sperrliste zusätzlich direkt und schützt damit auch Nutzer, bei denen die Verteilung über die sogenannten Remote Settings beispielsweise durch Unternehmensrichtlinien deaktiviert oder aufgrund der Netzwerkumgebung nicht möglich ist.
Darüber hinaus behebt Firefox 158.0.1 ein Problem, durch welches Websites beim Markieren von Text unerwartet an den Seitenanfang springen konnten.
Unter Windows konnte Firefox beim Drucken oder Speichern einer Seite als PDF abstürzen, wenn gleichzeitig ein Screenreader oder eine andere assistive Technologie ausgeführt wurde.
Unter Linux wurden Fenster bei Verwendung mehrerer Bildschirme unter Umständen auf dem falschen Bildschirm geöffnet.
Eine weitere Korrektur betrifft das in Firefox integrierte VPN, welches sich für manche Nutzer nicht aktivieren ließ.
Unter macOS konnten Dateien, die aus anderen Anwendungen in Firefox gezogen wurden, nicht auf der Website abgelegt werden.
Bei bestimmten Bildern im JPEG XL-Format wurden halbtransparente Bereiche zu dunkel dargestellt.
Eine Verbesserung der Barrierefreiheit betrifft die klassische Lesezeichen-Sidebar. Screenreader erkannten deren Lesezeichen-Baumstruktur unter Umständen nicht korrekt.
Außerdem wurde ein Problem in der JavaScript-Engine behoben, durch welches das wiederholte dynamische Importieren von Modulen zu einem stetig wachsenden Speicherverbrauch führen konnte.
Weitere Korrekturen betreffen mögliche Abstürze beim Programmstart. Dazu zählt ein Problem beim Laden interner JavaScript-Module, welches unter anderem die Drittanbieter-Lösung „PWAs for Firefox“ betraf. Unter Windows wurden außerdem Schutzmaßnahmen gegen Startabstürze implementiert, die durch unterschiedliche Versionen interner Programmdateien nach einem fehlgeschlagenen Update entstehen konnten. Eine weitere potenzielle Absturzursache in Zusammenhang mit Service Workern wurde ebenfalls behoben.
Der Beitrag Mozilla veröffentlicht Sicherheits-Update Firefox 158.0.1 erschien zuerst auf soeren-hentzschel.at.

Grundlage der neuen Chips ist Googles Neural Processing Unit (NPU) Coral, deren Accelerator-Design im vergangenen Jahr unter Apache-2.0-Lizenz veröffentlicht wurde, was es anderen Firmen…
Kinder-Smartwatches versprechen Eltern Sicherheit und ermöglichen Kindern erste Schritte in die digitale Welt.
 Die Maintainer von Curl können die Vielzahl an KI-Bug-Reports nicht mehr bewältigen. Zum Selbstschutz greifen sie nun zu drastischen Maßnahmen. (Sicherheitslücke, KI)

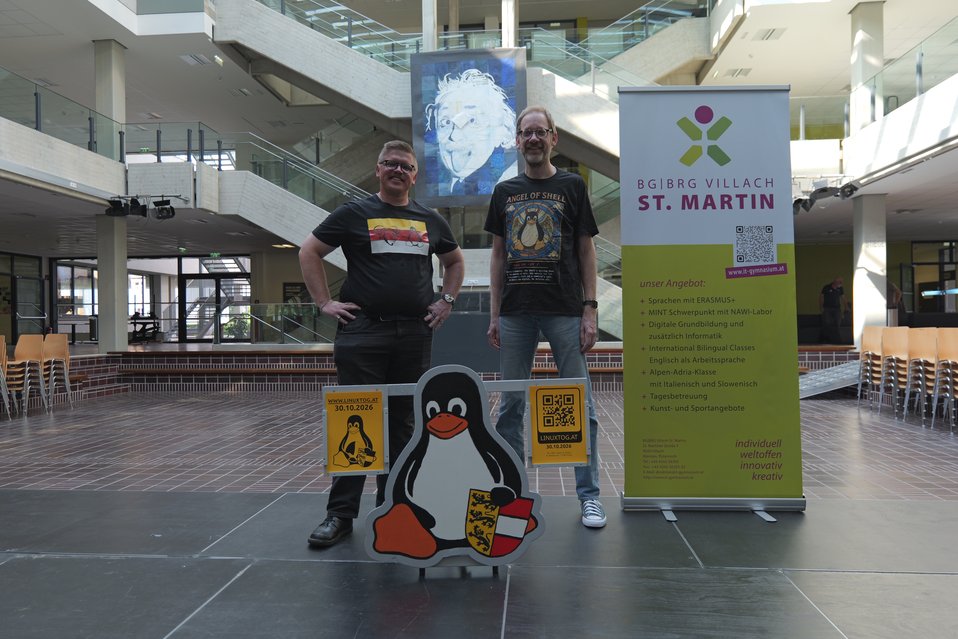
Das Programm steht: Der Kärntner Linuxtåg findet am Freitag, den 30. Oktober 2026, von 15:00 bis 21:00 Uhr im IT-Gymnasium St. Martin in Villach statt.


 Die neue Version von Xodus Nexus probiert sich auch an der Kompatibilität mit dem Steam Deck und SteamOS. (
