 Anmelden

Nach den Adobe-Klonen: ArtCraft lässt KI auf GitHub-Backlogs los

Hinter den KI-Klonen von ArtCraft steckt ein wachsendes GitHub-Backlog. Das neue Open-Source-Tool AutoCraft soll Issues und Pull-Requests per KI abarbeiten.

Hinter den KI-Klonen von ArtCraft steckt ein wachsendes GitHub-Backlog. Das neue Open-Source-Tool AutoCraft soll Issues und Pull-Requests per KI abarbeiten.
Die Schwachstelle namens „NoisyTCP“ (CVE-2026-99288) steckt im Linux-Kernel und ermöglicht einen Remote-DoS-Angriff im TCP-Stack vor der Authentifizierung.
Unser Schwesterunternehmen Golem bringt mit Golem Rooms erstmals ein eigenes Softwareprodukt auf den Markt.
Googles Threat Intelligence Group hat ein KI-System entdeckt, das vollständig automatisch und ohne jede menschliche Mithilfe Softwarepatches in Exploits verwandelt.
Der US-Bundesstaat Kalifornien verklagt das KI-Startup OpenAI und wirft dem Unternehmen vor, die Öffentlichkeit “irregeführt und gefährdet” zu haben, indem es KI-Modelle ohne…
Grand Theft Auto V, eines der bekanntesten Videospiele der Welt, spielt im fiktiven Los Santos, dessen landschaftliche und städtebauliche Struktur Los Angeles nachempfunden ist.
Die letzten Monate wurde diskutiert, jetzt Nägel mit Köpfen gemacht: Das Manjaro-Projekt kommt unter die Fittiche eines gemeinnützigen Vereins, der letzte Woche offiziell mit Sitz in Berlin…

RHEL, AlmaLinux und Rocky Linux 10.3 sind da: Die Updates bauen Sicherheitsfunktionen aus, erfordern bei Grafana und Containern aber Vorarbeit beim Upgrade.

Mit Wazuh lassen sich Logs auswerten, aber auch ungestopfte Sicherheitslücken erkennen. Unser zweiteiliges Webinar zeigt, wo das Opensource-Werkzeug hilft.
Für mich war 2025 das Jahr des Agentic Coding. Seit Ende 2025 vertraue ich guten KI-Modellen so weit, dass ich mir in neun von zehn Fällen weder die geänderten Code-Dateien noch die Diffs ansehe. Ich beschreibe, was ich will, gebe manchmal auch ein paar Hinweise zur Umsetzung; danach teste ich nur, ob das Ergebnis funktioniert.
Bei der Server-Administration ist der agentische Einsatz von KI-Tools heikler als beim Coding. Wenn die KI versehentlich die Datenbank löscht oder die Netzwerkverbindung kappt, kann ich nicht einfach zum vorigen Commit zurückgehen. Deswegen habe ich der KI bisher nur Lese-Rechte auf meine Server gegeben, sie um Rat gefragt, aber alle Änderungen letztlich selbst durchgeführt.
Genau das ändert sich gerade. Angefangen habe ich mit lokalen VMs in meinem Heimnetz, die reine Testaufgaben erfüllen. Immer öfter habe ich Claude Code Root-Zugriff auf solche Instanzen gegeben und per Prompt formuliert, was ich haben will — ganz wie beim Coding.
Das hat derart gut funktioniert, dass ich in den vergangenen Wochen bei Arbeiten an meinen zwei wichtigsten »eigenen« Servern immer mehr Kontrolle an die KI übergeben habe. (Das sind Server, wo meine privaten Web-, Mail- und sonstige Dienste laufen. Wenn etwas schiefgeht, sind ausschließlich meine Daten betroffen.) Und was soll ich sagen? Die KI hat Dinge verbessert, wo ich selbst überfordert gewesen wäre oder mich zuerst stundenlang hätte einlesen müssen.
Für mich ist 2026 das Jahr der Agentic Administration! Ich glaube, dass sich hier ein weiterer Durchbruch abzeichnet, der die IT-Landschaft nachhaltig verändern wird.
Ich führe Claude Code lokal auf meinem Notebook aus. Der Zugang auf die zu administrierenden virtuellen Maschinen oder Rechner erfolgt per SSH mit Key-Authentifizierung.
Bei Servern mit eigenen Daten verwende ich einen normalen Account. Damit Claude Code administrative Arbeiten erledigen kann, aktiviere ich für die Dauer einer Session eine sudoers-Zeile mit NOPASSWD.
Bei Servern mit fremden Daten gibt es gar keine sudo-Rechte für die KI. Die KI hat nur Lesezugriff, ich führe Änderungen zu 100 % selbst durch.
Grundsätzlich wechsle ich vor der Verwendung von Claude Code zur Administration in ein speziell dafür vorbereitetes Verzeichnis. Dort stehen in CLAUDE.md-Datei die Eckdaten meiner Server sowie Regeln für Claude Code: Standard ist eine rein lesende Analyse; Änderungen nur bei klarer Aufforderung. Vor jeder Aktion, die den Zugang abschneiden oder einen Dienst stoppen kann (Reboot, Netzwerk, Firewall, sshd), muss die KI fragen. Passwortdateien sind zu vermeiden; wo das nicht geht, dürfen sie nicht in den Kontext gelesen werden.
Achtung: In
CLAUDE.mdoderAGENTS.mdformulierte Regeln sind keine fixen Schranken, sondern Bitten. KI-Modelle halten solche Regeln normalerweise ein, aber es gibt dafür keine hundertprozentige Sicherheit! Sie haben sicher schon Berichte im Internet gelesen, dass KI-Tools versehentlich ganze Datenbanken oder Server gelöscht haben. Auch wenn ich viele positive Erfahrungen gemacht habe, bin ich nicht vollkommen leichtsinnig! Natürlich habe ich Backups aller relevanter Daten, Konfigurationen etc. Noch praktischer sind virtuelle Maschinen: Von diesen erstelle ich ein Backup-Image oder einen Snapshot, bevor die KI loslegen darf.
CLAUDE.md legt auch fest, dass jede durchgeführte Änderung mit Motivation/Grund, Befehlen, Tests und einer Undo-Anleitung in Logbuch-Dateien je Server automatisch eingetragen werden müssen. Die folgenden Zeilen zeigen einen Auszug aus so einer Datei:
### Dovecot lazy_expunge
- Why: deleted mail should be recoverable for a while, independent of backup retention.
- What: `/etc/dovecot/conf.d/95-lazy-expunge.conf` (copy `ki-dovecot-lazy-expunge.conf`):
  expunged mails move to the hidden namespace `.EXPUNGED/` stored in
  `~/Maildir.expunged`, `autoexpunge = 90days`. `doveconf -n` clean, `systemctl reload
  dovecot` (no restart).
- Test: a test mail expunged with `doveadm expunge` appeared in `Maildir.expunged` and
  is not in the mailbox list. Only mails expunged after 2026-11-05 are affected.
- Undo: delete the conf file, `systemctl reload dovecot`; `Maildir.expunged` can stay.
Technisch gesehen waren die Dinge, die ich in den letzten Wochen erledigt habe, durchaus nicht ganz trivial: Neuinstallation meines KVM-Hosts, neues SSH-Forwarding zu VMs ohne eigene IPv4-Adresse per nft-Regeln, eine Sicherheitsanalyse des Servers, auf dem diese Website läuft, danach ein Umbau der gesamten Webserver-Konfiguration (siehe die nächste Überschrift).
Für diese und andere Arbeiten habe ich kaum ein Shell-Kommando selbst getippt. Stattdessen habe ich mit Claude Code das vorhandene Setup analysiert, Verbesserungsmöglichkeiten ausgelotet, mich für eine Option entschieden, den Plan dafür als Markdown-Datei gespeichert und dem Agenten schließlich das OK für die schrittweise Implementierung gegeben.
Warum ständig Claude Code? Zuerst einmal, weil ich dafür ein Abo habe. (Pro reicht für meine Zwecke vollkommen aus. Administrative Aufgaben verbrauchen verhältnismäßig wenig Token.) Natürlich können Sie vergleichbare Arbeiten auch mit Codex/OpenAI erledigen, mit anderen kommerziellen CLIs oder mit Pi plus OpenRouter oder Mistral oder einem lokalen Sprachmodell. Kontrolle abgeben, einem KI-Tool Verantwortung übergeben hat aber viel mit Vertrauen zu tun. Claude Code hat sich dieses Vertrauen bei mir erworben, in vielen Experimenten, wo ich mich langsam an das jetzige agentische Level herangetastet habe. Bei jedem Wechsel zu einem anderen Tool gehe ich zuerst zwei Schritte zurück, agiere viel vorsichtiger und defensiver.
Mein Webserver hat in der Vergangenheit zwei WordPress-Installationen, eine Nextcloud-Installation sowie einen alten E-Book-Shop parallel mit einem einzigen Nutzer www-data ausgeführt — die Standardkonfiguration unter Ubuntu. Mir war klar, dass eine Sicherheitspanne bei einer der vier Seiten/Dienste auch die anderen drei kompromittieren würde. Auch Claude Code hat bei einer Sicherheitsanalyse sofort darauf hingewiesen.
Nicht auf Anhieb einig waren wir uns bei der Problemlösung: Ich habe gefragt, ob ein Umbau in vier Docker-Container denkbar wäre. Denkbar schon, aber Claude Code befand, dass das angesichts diverser Eigenheiten der lokalen Installation recht kompliziert wäre. Warum nicht Apache auf FPM-Pools (mpm_event) umstellen, jeder Webseite einen eigenen Linux-Nutzer zuweisen und diese in einem eigenen Pool betreiben? Das ginge viel einfacher und stellt dennoch sicher, dass jede Webseite nur ihre eigenen Dateien lesen kann.
Ich hatte das bisher nie so gemacht. Also ließ ich mir das Konzept von Claude Code erklären und einen Migrationsplan erstellen. Claude Code erledigte die Umsetzung in kleinen Schritten, jeweils mit einer Momentaufnahme der HTTP-Statuscodes vorher, einem Skript für den Umschaltvorgang, das bei jeder Abweichung automatisch zurückrollte, und einem Test auf Dateiebene, ob ein Pool wirklich nicht mehr die Konfiguration der anderen lesen kann. Ich musste nur nach jedem Schritt prüfen, ob WordPress, Nextcloud etc. noch so funktionierten wie vorher.
Das in Kooperation durchgeführte neue Setup war in weniger als einer Stunde implementiert — inklusiver neuer Linux-Accounts, chown/chmod-Kommandos, neuen Apache-Konfigurationsdateien, Tests durch die KI und weiteren Tests durch mich. Alles hat auf Anhieb funktioniert.
Ich habe mir von Claude Code ein neues Backup-Script erstellen lassen (A/B-Modell mit zwei alternierenden Image-Backups einer virtuellen Maschine). Wir haben das Script getestet, im ersten Lauf hat alles funktioniert. Ein paar Tage später habe ich Claude Code gebeten, das ganze Backup-System nochmals zu verifizieren. Dabei stellte sich heraus, dass beim Aufräumen das gerade erstellte Backup wieder gelöscht wurde! Der erste Test hatte den Fall nicht abgedeckt, weil damals erst ein Archiv existierte. Vielleicht noch überraschender: Claude Code ist ein echter Programmierfehler unterlaufen! Das KI-Tool hat den Fehler korrigiert (es war eine Kleinigkeit), wir haben das System nochmals und jetzt gründlicher getestet. Der Fall beweist: Blindes Vertrauen ist nicht angebracht, nicht einmal bei scheinbar simplen Scripts!
In einem anderen Fall hat Claude Code vorgeschlagen, eine Kernel-Option in der GRUB-Konfiguration zu ändern. Ich habe zugestimmt. Die KI hat daraufhin sofort und ungefragt einen Reboot ausgelöst, um die Änderung auch zu aktivieren. Zum Glück hat alles funktioniert, aber den Reboot hatte ich nicht explizit beauftragt. Ich habe CLAUDE.md dann um eine Regel ergänzt, dass ich vor einem Reboot immer gefragt werden möchte.
Ein drittes Beispiel: Die KI hielt Ubuntu Pro für nicht aktiv, obwohl das Gegenteil der Fall war. Es wäre für Claude Code ganz einfach gewesen, das zu verifizieren. Stattdessen hat das Tool ungeprüft eine falsche Aussage postuliert.
Aus meiner sicher persönlichen Sicht haben KI-Werkzeuge bei administrativen Aufgaben in den letzten 12 Monaten einen riesigen Sprung nach vorne gemacht. Sie arbeiten schnell, sehen Dinge, die ich übersehen würde, und verfügen dank eines umfassenden Trainings über ein breiteren Wissenshorizont als ich selbst. (Ich schreibe das durchaus mit einer gewissen Frustration, aber es hilft nichts: Man muss den Tatsachen ins Auge sehen, auch mit mehr als 30 Jahren Linux-Erfahrung.)
Wie beim Coding gilt: Je mehr eigene Erfahrung Sie selbst mitbringen, desto sicherer werden Sie KI-Tools bedienen, desto eher werden Sie bemerken, dass etwas schief geht. Die KI ersetzt also eigenes Wissen nicht, sondern ergänzt dieses.
Ich empfinde bei agentischer Administration (noch) nicht dieselbe Sicherheit wie bei Coding-Aufgaben. Deswegen gibt es für mich rote Linien, die ich nicht überschreite; bei produktiven Servern mit fremden Daten lasse ich mich nur beraten und übernehme die Ausführung selbst. Aber vermutlich ist es nur eine Frage der Zeit, bis sich auch diese rote Linie verschieben wird.
Zugriff von KI-Agenten auf Server, Erfahrungsberichte anderer Admins/Blogger:
Umfragen und Negativ-Beispiele:
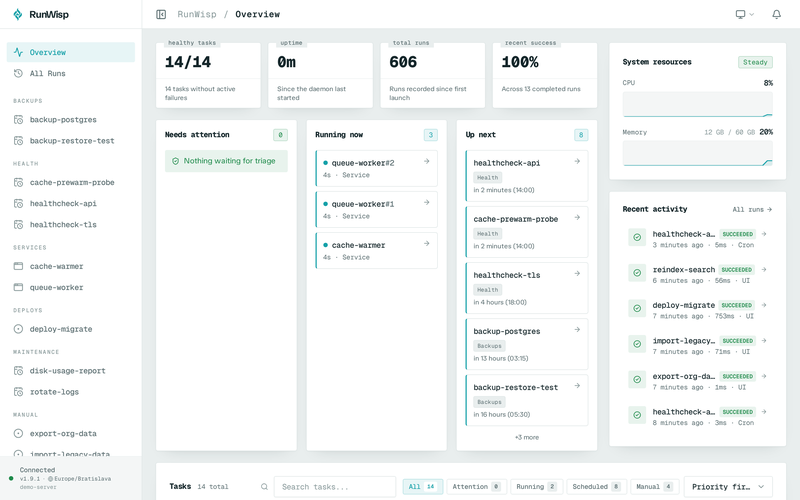
Mein Orange Pi macht jede Nacht ein Backup und betreibt den Rest des Tages ein paar Docker-Container. Mit RunWisp, einem freien Ersatz für cron und supervisord, sehe ich zu allem, wann es lief, wie lange es gedauert hat und was es ausgegeben hat.

AerynOS aktualisiert seinen Unstable-Zweig auf Linux 7.3.4, NVIDIA 620 und Plasma 6.8.3. Beim Wechsel auf systemd 262 empfiehlt das Team ein Update auf der Textkonsole.
 Purism hat das Crowdfunding zum Librem 5 v2 gestartet. Neben einem Risc-V-Prozessor gibt es herausnehmbare Modemkarten. (Purism, Smartphone)

Ein altes Android-Gerät aus der Schublade kann zusammen mit einer Bluetooth-Tastatur gute Dienste leisten. Mit einem geeigneten Editor erhält man so eine ablenkungsfreie Schreibumgebung, die sich sehr gut für die konzentrierte Texterfassung eignet.

Die Document Foundation hat LibreOffice 26.8.3 veröffentlicht. Das dritte Wartungsupdate der aktuellen 26.8-Reihe beseitigt insgesamt 45 Fehler. Im Mittelpunkt stehen Abstürze, Probleme beim Austausch von Office-Dokumenten und Verbesserungen bei der Integration in Linux- und macOS-Desktops. In Calc wurden unter anderem Abstürze beim Umordnen von Spaltenfeldern in Pivot-Tabellen behoben. Auch die Excel-kompatiblen Funktionen TEXTBEFORE und TEXTAFTER […]
Der Beitrag LibreOffice 26.8.3 behebt 45 Fehler und verbessert Office-Kompatibilität erschien zuerst auf fosstopia.
Microsoft hat mit Azure Linux 3.0.2022 ein umfangreiches Sicherheitsupdate veröffentlicht, das mehr als 470 CVE-Einträge umfasst. Die Korrekturen betreffen zahlreiche Systemkomponenten, Open-Source-Pakete und Container-Werkzeuge. Damit zeigt sich erneut, wie groß der Aufwand für die Pflege moderner Linux-Umgebungen inzwischen ist. Zu den aktualisierten Komponenten gehören unter anderem OpenSSL, curl, Kubernetes, Docker und QEMU. Auch der generische […]
Der Beitrag Azure Linux erhält über 470 CVE-Korrekturen in einem einzigen Update erschien zuerst auf fosstopia.
 Linux-Systemadministration umfasst zahlreiche Werkzeuge und Aufgaben. Ein fünftägiger Online-Workshop vermittelt Grundlagen von Bash und Dateisystemen bis zu Netzwerk und SSH. (Golem Karrierewelt, Server-Applikationen)

KDE hat Frameworks 6.32 veröffentlicht. Die neue Version der Bibliothekssammlung bringt zahlreiche Verbesserungen für KDE Plasma und darauf aufbauende Anwendungen. Schwerpunkte sind zuverlässigere Dateiübertragungen, eine präzisere Suche mit Baloo sowie Erweiterungen bei der Bildverarbeitung und beim Texteditor. Besonders KIO erhält wichtige Änderungen beim Kopieren und Verschieben von Dateien auf USB-Sticks und andere Wechselmedien. Künftig wird […]
Der Beitrag KDE Frameworks 6.32 verbessert Dateitransfers und Desktopsuche erschien zuerst auf fosstopia.
Der Abschied von X11 in Plasma 6.8 verläuft nicht für alle Anwender reibungslos. Kritik gibt es vor allem an der Sitzungswiederherstellung und an Fedoras Update-Politik.
Die letzten Monate wurde diskutiert, jetzt Nägel mit Köpfen gemacht: Das Manjaro-Projekt kommt unter die Fittiche eines gemeinnützigen Vereins, der letzte Woche offiziell mit Sitz in Berlin…
Die Linux Foundation hat kürzlich die Studie „The State of Commercial Open Source 2026“ veröffentlicht.
Social Media-Plattformen und Online-Marktplätze müssen ein Archiv vorhalten, in dem jede ausgespielte Werbeanzeige mindestens für die letzten zwölf Monate gespeichert wird.
Vor dreißig Jahren, am 11. November 1996, veröffentlichte der junge brasilianische Student Rafael Sagula den Quellcode für sein winziges HTTP-Download-Tool im Internet.
Wie NixOS auch die Gnome-Extensions in den deklarativen, atomaren und reproduzierbaren Ansatz einbindet.

TuxTalk bringt eine lokale Diktierfunktion auf Linux-Desktops mit Wayland und X11. Parakeet und Whisper wandeln Sprache ohne Cloud-Dienst in Text um.
